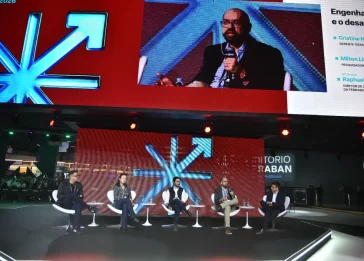
A monetização de dados cria um incentivo econômico para atividades criminosas e expõe a empresa a riscos que, por um descompasso entre equipes que lidam com os dados, nem sempre são percebidos de imediato. Foi a partir dessa tensão que a diretora de pesquisa da 1Password, Wendy Nather, provocou empresas a olharem para pessoas e processos na construção de confiança durante o Mind The Sec, realizado em São Paulo.
Na palestra “Dangerous Data: Integridade de Dados e Risco Semântico com o Avanço da IA”, a executiva alertou que o avanço da inteligência artificial tornou esse cenário mais complexo e os danos mais visíveis. O desafio, segundo Wendy, não está somente em proteger bases de dados, mas em compreender o que as organizações possuem, por que possuem essas informações, como elas são utilizadas e quais decisões de negócio podem afetar sua segurança e privacidade.
Quando negócio e segurança seguem caminhos diferentes
Nos últimos anos, a inteligência artificial ganhou centralidade na operação das empresas, alterando, inclusive, a maneira como as organizações enxergam seus ativos. Ao mesmo tempo em que adiciona uma camada de eficiência ao negócio, a tecnologia requer maior robustez e resiliência em relação à cibersegurança. Nesse sentido, a executiva aponta para a falta de diálogo entre os departamentos que exploram comercialmente os dados e aqueles responsáveis por protegê-los como um desafio à integridade dessas informações.
“O departamento de cibersegurança é muito diferente do de negócios, e, em muitos pontos, não trabalham juntos. São duas direções diferentes que deveriam estar unidas em prol da integridade”, avaliou Wendy.
Sem a comunicação e coordenação entre as partes, a empresa se torna suscetível a ataques silenciosos, que são aqueles que permanecem desconhecidos durante meses, enquanto sistemas e informações seguem comprometidos.
Nesse cenário, o impacto de um incidente deixa de ser apenas uma questão de invasão. As empresas também precisam ser capazes de identificar o que mudou, compreender o que aconteceu com suas informações e dimensionar os custos decorrentes do comprometimento.
IA, dados e governança
Com a capacidade de processar grandes volumes de dados e a expansão de seu uso nas empresas, a inteligência artificial ampliou a dimensão de riscos relacionados à segurança cibernética. No entanto, segundo Wendy, muitos desses riscos não surgiram com a tecnologia, mas decorrem de problemas de gestão de dados que já estavam presentes nas organizações. Questões preexistentes, portanto, ganharam escala com a adoção da IA e com novas formas de uso das informações.
Wendy defende um exercício básico de governança: saber exatamente quais dados a organização possui, por que eles existem e por que precisam ser protegidos. Dessa forma, a empresa passa a “olhar para os dados como algo que merece ser estudado e valorizado”. Nessa mesma linha, a rastreabilidade das relações comerciais para garantir que informações inseridas em contratos e negociações sejam utilizadas somente para a finalidade acordada também foi apresentada como medida para preservar a integridade dos dados em meio à maior participação da IA.
Com grandes modelos de linguagem e novos fluxos automatizados, fatores como o armazenamento passam a influenciar a maneira como um dado deve ser interpretado e protegido. Definições sobre quando descartar os dados também fazem parte dessa abordagem. A segurança, portanto, não se limita à criação de controles tecnológicos, mas deve considerar todo o ciclo de vida da informação e seu contexto de uso.
Confiança depende de pessoas e processos
Na visão apresentada no Mind The Sec, o desafio da segurança de dados em um ambiente marcado pela IA não se resolve apenas com a adoção de novas ferramentas de proteção. Igualmente importante é construir confiança nos dados por meio de processos e pessoas.
Além disso, Wendy destacou a necessidade de compreender o significado de cada dado conforme seu uso, localização, responsável e finalidade. Sem essa compreensão, aumenta o risco de uso equivocado, perda de controle e exposição silenciosa.