Parceria Editorial

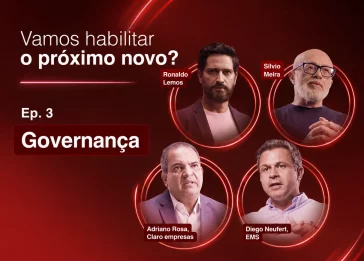
Veja todos os episódios da nova temporada de “Vamos habilitar o próximo novo?”
Um golpe de US$ 25 milhões expôs uma nova dimensão dos riscos cibernéticos, na qual nem mesmo uma videoconferência convocada justamente para confirmar a legitimidade da transação foi capaz de impedir a fraude. Na chamada, os executivos que validaram a operação, na verdade, eram deepfakes produzidos por inteligência artificial. O caso, apresentado no primeiro episódio da websérie “Vamos habilitar o próximo novo?”, da Claro empresas, ilustra como a evolução tecnológica também amplia a sofisticação das ameaças.
Em um ambiente no qual voz, imagem e comportamento podem ser reproduzidos por IA, confiar apenas em credenciais ou na identidade aparente de um usuário deixou de ser suficiente. É nesse contexto que se fortalece o conceito de Zero Trust, arquitetura baseada no princípio de nunca confiar, sempre averiguar.
Segurança como princípio de negócio
O cientista chefe da TDS Company, Silvio Meira, destacou que não existe sistema de informação completamente seguro. Ele explica que a inteligência artificial, utilizada para desenvolver ataques mais complexos e difíceis de detectar, também deve ser incorporada como mecanismo de proteção.

Para o executivo, “enquanto a segurança da informação não for um preceito absolutamente central, os negócios de todos os tipos, tamanhos e mercados serão atacados com sucesso incessantemente”.
Nesse sentido, em empresas de médio e grande porte, o Chief Information Security Officer (CISO) assume o papel de liderar a operação de segurança cada vez mais próximo da alta gestão como um advisor.
IA contra ataques potencializados por IA
O volume e a sofisticação das ameaças reforçam a necessidade de sistemas capazes de identificar e responder rapidamente a incidentes. O episódio aponta que empresas brasileiras sofreram mais de 300 bilhões de ataques no primeiro semestre de 2025, cenário que reforça a necessidade de as organizações considerarem que estão continuamente sob ataque.
Com o auxílio da inteligência artificial, a organização pode atuar na detecção antecipada de incidentes, na automatização de respostas e na definição de mecanismos adaptativos de defesa. O desafio está justamente no caráter adaptativo dos ataques. Se uma tentativa não funciona, sistemas maliciosos podem buscar outra estratégia. A defesa, portanto, precisa acompanhar essa dinâmica e aprender continuamente com novos padrões de comportamento.
Por ter a capacidade de analisar eventos em velocidade superior à humana, a tecnologia consegue, de maneira mais ágil, responder a diferentes tipos de ocorrência.
Zero Trust depende de pessoas
A tecnologia, contudo, não elimina o fator humano. Em um cenário no qual a evolução da IA generativa torna os ataques cibernéticos mais sofisticados e amplia seus impactos financeiros, é preciso preparar as pessoas para lidar com essa nova realidade.

O diretor executivo de vendas e alianças da Claro empresas, Tomaz de Oliveira, ponderou, no entanto, que não basta apenas falar de tecnologia quando se trata de cibersegurança. Segundo ele, é preciso entender que é “a governança de dados e a cultura empresarial que vão nos fazer continuar utilizando a IA em cibersegurança, trazendo-a para o lado do bem, para o lado da proteção”.
Essa estratégia pode ser observada no case da CSN apresentado no episódio. A parceria com a Claro reúne serviços gerenciados, nuvem, avaliação de riscos e uma central de segurança. Em um ano, o SOC registrou aumento de eficiência de 207%, redução de 87% no ruído de cibersegurança e queda de 35% no volume de vulnerabilidades em workstations.

O episódio mostra que, mais do que uma camada adicional de proteção, o Zero Trust representa uma mudança de postura frente aos desafios impostos por ataques cada vez mais sofisticados.
Acompanhe na íntegra a nova temporada de “Vamos habilitar o próximo novo?” com especialistas e executivos que mostram como segurança, redes inteligentes e governança vêm habilitando a transformação digital das empresas.