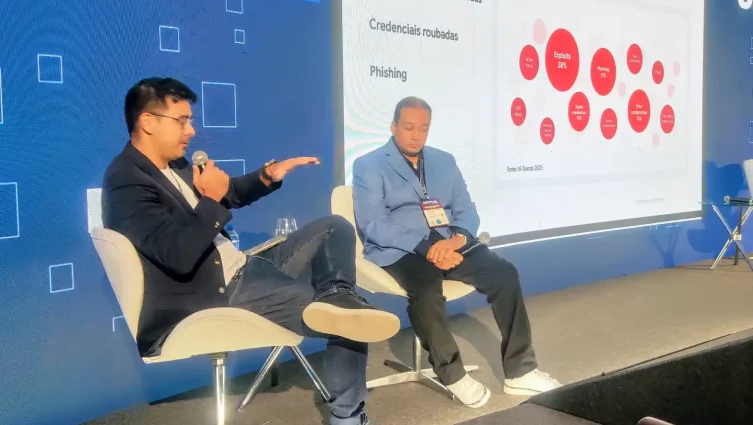
A nuvem deu mais escala para as empresas de mídia se adaptarem aos novos hábitos dos espectadores e atenderem diferentes mercados. Esse é o lado bom. O lado desafiador é que a segurança deixou de ser uma preocupação secundária para se tornar um dos alicerces do negócio. Durante o painel “Segurança de workflow na nuvem”, realizado na SET EXPO, Flávio Honda, head de engenharia de clientes do Google Cloud, e Paulo Santos, arquiteto sênior de soluções em cloud na Vizrt, debateram as melhores práticas de proteção contra ameaças cibernéticas.
A discussão começou pelo modelo de responsabilidade compartilhada. Segundo os especialistas, é fundamental entender que o provedor de nuvem (como Google Cloud ou AWS) é responsável pela segurança “da” nuvem — protegendo a infraestrutura física, os data centers e a virtualização. Por outro lado, cabe ao cliente a segurança “na” nuvem, o que inclui a gestão de identidades, a proteção de dados, a configuração de redes e a segurança das aplicações.
Paulo Santos destacou que, no dia a dia intenso das empresas de mídia, muitas vezes surgem “zonas cegas”. Embora o provedor ofereça as ferramentas, é responsabilidade das emissoras de TV e provedores de canais on-line configurar listas seguras, criptografia de sinais e gerenciamento de acesso para garantir que apenas pessoas autorizadas operem o sistema.
Desafio latino-americano
Flávio Honda trouxe dados alarmantes sobre o cenário de cibersegurança. Enquanto a média global para descobrir um invasor em uma rede é de 14 dias, na América Latina esse tempo salta para 193 dias. Além disso, com o uso de Inteligência Artificial pelos criminosos, o acesso inicial a um ambiente vulnerável pode ocorrer em apenas 22 segundos.
Ataques direcionados ao setor de mídia têm utilizado infraestruturas de nuvem para hospedar campanhas de phishing e roubar credenciais. “O incidente nas emissoras de TV não afeta apenas uma área isolada, ele pode tirar a emissora do ar e causar danos à reputação da marca e aos anunciantes”, alertou.
Agilidade com proteção
A resistência à adoção de medidas rígidas de segurança no broadcast muitas vezes vem da necessidade de agilidade. No passado, era comum o uso de senhas genéricas como “12345” para facilitar o acesso rápido em coberturas de jornalismo. Contudo, os palestrantes defenderam o conceito de Workflow Security by Design. A ideia é que a segurança não seja uma camada adicionada depois, mas parte integrante da arquitetura desde o “dia um”. Isso inclui:
- Identidade e Acesso: substituir contas genéricas por Single Sign-On (SSO) e Autenticação de Múltiplo Fator (MFA), permitindo rastreabilidade de quem opera cada máquina.
- Zero Trust: tratar cada conexão como insegura, utilizando inspeção de tráfego e VPNs para comunicação entre o ambiente local (on-premises) e a nuvem.
- Criptografia de mídia: utilizar protocolos seguros como SRT com chaves de proteção e segmentação rigorosa de redes (produção, jornalismo e tecnologia).
Propriedade intelectual
Outro ponto de atenção dos debatedores foi o surgimento do Shadow AI — o uso de ferramentas de Inteligência Artificial não homologadas pelas equipes de TI para tarefas como tradução ou edição. Os palestrantes recomendaram a criação de comitês internos para validar quais modelos de IA são seguros, evitando que arquivos brutos ou propriedades intelectuais sejam vazados através de plataformas sem controle de privacidade.
Plano de resposta
Por fim, o painel enfatizou a importância de um “Plano de resposta a incidentes”. Em casos de ataques, como o de ransomware, a pressa para restabelecer o sistema pode destruir evidências cruciais. “É preciso isolar o ambiente afetado para análise forense antes de simplesmente subir um backup”, explicou Honda. A nuvem facilita esse processo, permitindo duplicar ambientes e analisar a causa do problema, enquanto a produção é retomada em uma instância limpa.
Para os profissionais do setor, a mensagem é clara: a segurança na nuvem exige uma mudança cultural. Ao adotar automação, monitoramento contínuo e controles rigorosos de identidade, as empresas de comunicação podem usufruir da nuvem sem comprometer sua segurança e credibilidade.
*Especial para o Próximo Nível