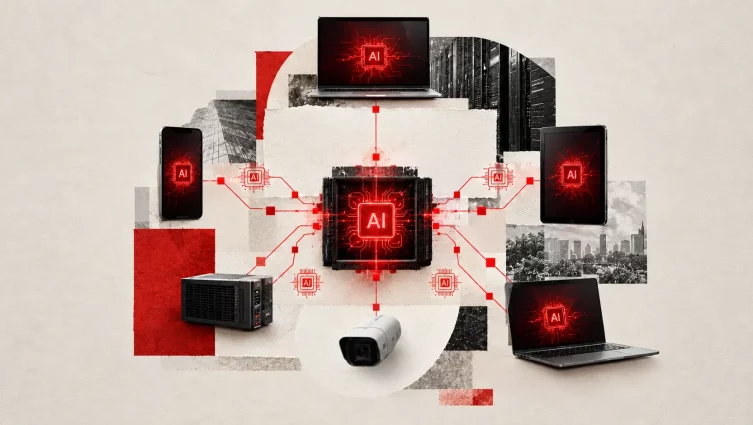
Sensores e aparelhos conectados às redes de Internet das Coisas (IoT) podem se tornar alvos e, ao mesmo tempo, meios de propagação de ataques que utilizam pequenos modelos de inteligência artificial. O alerta vem de pesquisadores da Anthropic, uma das empresas referências no uso de inteligência artificial no mundo. A motivação dos ataques acontece porque os dispositivos de IoT possuem controles de segurança mínimos, mecanismos de atualização limitados, mas poder computacional suficiente para executar pequenos modelos de IA.
De acordo com reportagem do Estadão, modelos de IA poderiam se replicar entre esses tipos de dispositivos menos protegidos ciberneticamente para formar redes de botnets descentralizadas e difíceis de deter. Botnets são redes de equipamentos comprometidos que passam a executar ações de forma coordenada, geralmente sem o conhecimento de seus proprietários.
O site especializado Aviatrix aponta que botnets alimentadas por IA poderiam combinar replicação autônoma e computação distribuída, aproveitando dispositivos IoT vulneráveis para criar uma infraestrutura de ataque que os modelos de segurança tradicionais não conseguem abordar adequadamente.
Uma reportagem do The Guardian detalhou como o risco foi demonstrado. A equipe de red team da Anthropic, responsável por testar vulnerabilidades e possíveis usos maliciosos da tecnologia, criou um programa experimental de IA capaz de se espalhar autonomamente por televisores inteligentes conectados à internet.
Segundo o jornal britânico, embora máquinas que executam IA geralmente precisem de uma quantidade significativa de poder computacional, a afirmação dos pesquisadores é que o programa que eles criaram dividiu partes de si mesmo entre 15 televisores e ainda conseguiu funcionar usando um pouco do poder de processamento de cada um dos aparelhos.
Ataque ineficiente
Na avaliação da Anthropics, entre os principais riscos de cibersegurança para IoT e redes está a movimentação lateral, ou seja, com a segmentação fraca de rede é possível que agentes de IA “saltem” facilmente de aparelhos domésticos de consumo para sistemas de TI e tecnologia operacional (TO) mais amplos de residências ou pequenas empresas, ampliando a superfície de ataque..
O modo de funcionamento dos modelos de IA de pequeno porte envolve o escaneamento de redes, com exploração de credenciais fracas ou de vulnerabilidades, o que facilita o processo de elas se copiarem de dispositivo para dispositivo, sem depender de centros de dados centralizados.
Na prática, em vez de precisar de grandes clusters de GPUs, a IA poderia ser executada em centenas de milhares de nós de hardware de consumo comprometidos. Como não há um servidor centralizado ou ponto único de falha, derrubar a rede torna-se mais difícil.
Na avaliação de especialistas em segurança ouvidos pelo The Guardian, a execução de inferências pesadas de IA em chips de IoT de consumo com especificações baixas, é altamente ineficiente. Por isso, o cenário demonstrado se aproxima mais de uma “replicação lenta” do que de uma ameaça de disseminação imediata em larga escala.
Linha de defesa
As próprias limitações desse tipo de ataque podem ajudar na sua identificação. Como as transferências de múltiplos gigabytes desses processos criam pegadas de rede maciças, os provedores de internet (ISPs) e defensores têm a oportunidade de detectar anomalias e podem usar sistemas de armadilha (honeypots), colocando os tráfegos suspeitos em quarentena.
Para os especialistas, as organizações e redes devem implantar uma segmentação rigorosa do conceito de Zero Trust, além da detecção avançada de anomalias, monitoramento de tráfego criptografado e sistemas de prevenção de intrusão (IPS). Todas essas ações estarão em linha para detectar a propagação não autorizada de modelos de IA de dispositivo para dispositivo.
O debate, porém, inclui ressalvas sobre a dimensão do risco. Especialistas ouvidos pelo The Guardian alertam para a necessidade de analisar com cautela previsões feitas pelas próprias empresas de inteligência artificial, considerando tanto as limitações técnicas atuais quanto os interesses envolvidos no debate sobre riscos e regulação da tecnologia.