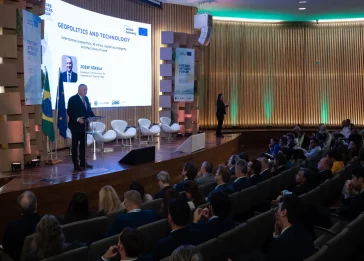
O Gartner destacou, durante a Conferência Gartner Segurança & Gestão de Risco, realizada em São Paulo (SP), três frentes estratégicas para que os Chief Information Security Officer (CISOs) transformem o hype tecnológico em ações concretas de cibersegurança e, assim, alinhar a proteção digital aos objetivos de negócio.
De acordo com Oscar Isaka, analista diretor sênior do Gartner, o momento é propício para que os líderes de segurança usem o debate sobre temas como Inteligência Artificial Generativa (GenAI) a favor de suas agendas estratégicas. “Os executivos estão atentos porque incidentes cibernéticos já afetam diretamente os resultados financeiros. Tornar-se um ‘estudante do hype’ pode ajudar o CISO a mostrar o valor da segurança em meio às mudanças”, declarou.
Três áreas estratégicas para os CISOs
De acordo com Isaka, os líderes de segurança devem priorizar três áreas-chave:
- Alinhamento à missão do negócio: CISOs precisam demonstrar, com métricas orientadas a resultados (ODMs), como os investimentos em cibersegurança reduzem riscos e sustentam os objetivos estratégicos da empresa.
- Preparação para inovação: além de dominar os fundamentos da segurança digital, os executivos devem investir em alfabetização em IA, testar aplicações de GenAI em áreas como análise de código e monitoramento de ameaças, além de proteger os dados e processos associados a essas tecnologias.
- Agilidade diante das mudanças: compreender o impacto do hype organizacional permite aos CISOs antecipar riscos, reduzir desgaste de equipes e aproveitar a energia das transformações para acelerar iniciativas de proteção.
Identidades não-humanas no centro da estratégia
Outro ponto destacado pelo especialista foi o papel crescente das Identidades Não-Humanas (NHIs), como APIs, contêineres, máquinas virtuais e sistemas automatizados. Em ambientes de nuvem, esses elementos possuem credenciais próprias e, se mal gerenciados, podem se tornar alvos de ataques em cadeia.
Para Isaka, a gestão de NHIs deve ser integrada aos programas de Gerenciamento de Identidade e Acesso (IAM), historicamente voltados apenas a perfis humanos. “Tratar as identidades não-humanas com o mesmo rigor é fundamental para reduzir a superfície de ataque em ambientes distribuídos”, destacou.
Ele ainda reforçou o fato de que os CISOs devem capacitar suas equipes para automatizar tarefas repetitivas e desenvolver novas competências, o que garante resiliência diante da transformação digital. “Segurança cibernética não pode ser vista apenas como barreira, mas como habilitadora da inovação”, concluiu.