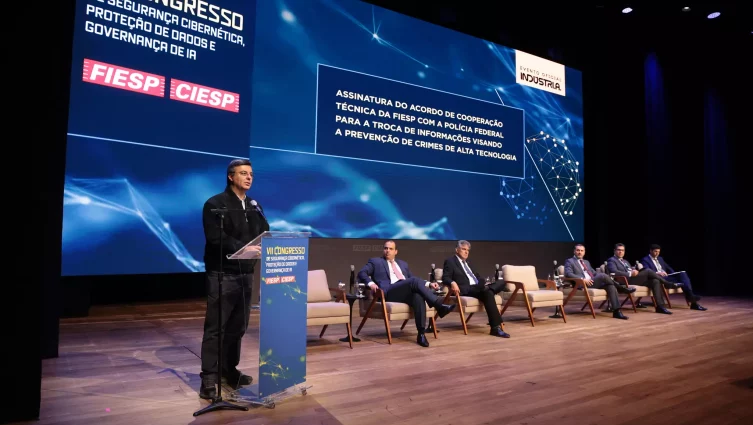
Embora as estimativas de ganhos ilícitos e prejuízos variem entre US$ 1,5 trilhão e US$ 10 trilhões em 2025, conforme o critério de totalização, mesmo os números mais conservadores indicam que o cibercrime já supera o faturamento com drogas, pirataria ou corrupção. A “industrialização” da atividade criminosa passa pela especialização e formação de cadeias de colaboração. Enquanto cada bandido pode se dedicar a uma única vulnerabilidade, as equipes de defesa lidam com agendas cada vez mais extensas. Entre as iniciativas para mitigar essa assimetria, a Fiesp (Federação das Indústrias do Estado de São Paulo) e a Polícia Federal anunciaram um protocolo de compartilhamento de informações sobre incidentes.
O acordo foi formalizado durante o VII Congresso de Segurança Cibernética, Proteção de Dados e Governança de Inteligência Artificial, realizado na semana passada pela Fiesp. “O tema é prioritário. O percentual de êxito em ataques recorrentes é muito alto e as perdas são crescentes”, disse Rafael Cervoni, vice-presidente da Fiesp. “O acordo com a Polícia Federal prevê troca de informações sobre ameaças”, informou.

Andrei Rodrigues, diretor-geral da Polícia Federal, destacou que a Diretoria de Crimes Cibernéticos, criada em 2023, busca acordos com entidades setoriais, como já estabeleceu com a Febraban e agora com a Fiesp.
No mesmo dia da assinatura do acordo, foi publicado o decreto 12.723, que institui a nova Estratégia Nacional de Cibersegurança (E-Ciber). Um dos eixos é a definição de mecanismos e projetos de cooperação entre organizações públicas e privadas, representadas no Comitê Nacional de Cibersegurança, CNCiber.

André Molina, secretário de Segurança da Informação e Cibernética do GSI/PR (Gabinete de Segurança Institucional, que coordena o CNCiber), destacou entre as iniciativas a criação de Centros de Análises de Informações (ISACs), nos quais empresas compartilham dados sobre os incidentes. “O crime organizado é colaborativo e dificilmente conseguiremos nos defender sem troca de informações”, ponderou.
“Segurança não é diferencial competitivo”, enfatizou Rony Vainzof, diretor do Departamento de Defesa e Segurança da Fiesp e participante do CNCiber. “Se os usuários e as empresas forem levados a se omitir, em vez de denunciar e pedir ajuda, todos ficam menos seguros”, complementou Cristine Hoepers, gerente geral do CERT.br (Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil), que também compõe o comitê.
Golpe com pré e pós-venda
Fora da grade oficial do evento da Fiesp, uma nova modalidade de extorsão foi assunto da conversa entre DPOs e autoridades nos intervalos. Empresas que cedem ao golpe de ransomware ou vazamento, e pagam o resgate, recebem em seguida uma nova ameaça: de notificar o incidente e toda negociação à ANPD (Autoridade Nacional de Proteção de Dados).
Conforme a LGPD (Lei Geral de Proteção de Dados), os incidentes devem ser necessariamente notificados em um “prazo razoável” (tão logo que detectados, de preferência).
Com ataques em escala, que atingem empresas de todos os portes, os criminosos trabalham no convencimento ao pagamento do resgate, mesmo antes do ataque. Quando o golpe tem êxito, a vítima geralmente um guia detalhado, que explica como comprar bitcoins e fazer as transferências. Em alguns casos, as quadrilhas abrem CNPJs e emitem notas frias, para que o financeiro possa lançar o valor do prejuízo na contabilidade. Assim, o criminoso reduz a janela de hesitação que pode fazer o bom senso superar o pânico.