A metodologia tradicional para medir o risco humano em cibersegurança, baseada em testes de phishing e treinamentos para reduzir vulnerabilidades, pode ser aperfeiçoada por uma nova abordagem de gestão de risco humano (HRM, da sigla em inglês para Human Risk Management).
O diferencial, nesse caso, é transformar sinais dispersos em indicadores concretos, permitindo identificar usuários que exigem atenção imediata dos responsáveis pela cibersegurança.
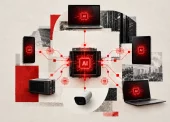
Na prática, o processo correlaciona dados de diferentes tecnologias já utilizadas pelas empresas, incluindo ferramentas de gestão de identidades, serviços de inteligência, endpoint protection, prevenção contra perda de dados e agentes de segurança de acesso à nuvem, entre outros recursos. Com isso, é possível reduzir a dispersão das informações e obter uma visão mais integrada dos riscos.
Com a correlação de informações sobre comportamento dos usuários, as vulnerabilidades podem ser identificadas com maior precisão, segundo o CEO da Beephish, Glauco Sampaio. O profissional, que atuou como diretor de cibersegurança em instituições do setor financeiro e de crédito, defende a centralização como forma de reunir sinais que, normalmente, são analisados de maneira isolada.
Ele explica que essa abordagem de HRM, baseada em dados, permite gerar métricas de risco mais objetivas e refletir o comportamento real dos usuários. A centralização de diferentes fontes de monitoramento de cibersegurança também viabiliza a criação de dashboards para que os gestores possam agir, inclusive, em tempo real, quando necessário.
Do ambiente corporativo à vida pessoal
A partir desse monitoramento, a gestão de cibersegurança pode avaliar a exposição de risco dos usuários e apoiar nas recomendações de ações corretivas automatizadas, a partir dos sinais coletados do ambiente corporativo. A leitura de impacto de riscos por área da organização também está incluída nos recursos de análise.
Uma das mudanças viabilizadas pela nova metodologia de HRM é ir além do modelo focado apenas em campanhas de conscientização e treinamentos pontuais a partir da entrega de métricas limitadas. Com informações correlacionadas, os gestores podem direcionar campanhas de orientação de acordo com os riscos identificados. Algumas dessas recomendações também podem contribuir para práticas mais seguras na vida pessoal dos usuários.
Um deles é a utilização de IAs. Assim como na vida pessoal, muitos profissionais adotam plataformas de inteligência artificial para organizar e processar informações. No ambiente corporativo, porém, o uso de ferramentas públicas pode aumentar o risco de exposição de informações sensíveis quando dados são inseridos sem os filtros e controles adequados. É o caso, por exemplo, de bases de clientes presentes em planilhas de trabalho que podem acabar sendo compartilhadas com essas plataformas.
Outra mudança é que a orientação é educativa e não punitiva, ao mesmo tempo em que incentiva os usuários a entenderem os riscos, detalhando as consequências da exposição para as corporações. O comportamento seguro dos usuários também pode ajudar na criação de pontuações de risco (scores) dos colaboradores, ampliando sua avaliação de competência do ponto de vista de recursos humanos.
Nova visão de HRM
· Atua diretamente na priorização de ações de mitigação de riscos e no suporte à continuidade dos negócios.
· Gestão age como um centro de comando, centralizando indicadores de comportamento, níveis de acesso e exposição a ameaças para apoiar os responsáveis pela segurança.
· Ao integrar dados de diferentes ferramentas corporativas, a tecnologia supera os modelos tradicionais de conscientização cibernética ao fornecer análises contínuas e em tempo real.
· Gestores de cibersegurança conseguem identificar usuários mais vulneráveis, potenciais ameaças internas (insiders) e comportamentos suspeitos com maior precisão.
· Novo conceito capacita as organizações a tomarem decisões mais rápidas e a priorizarem ações corretivas para proteger ambientes críticos.
· O objetivo é migrar da análise isolada de treinamentos para um acompanhamento contínuo do comportamento real, histórico de incidentes e privilégios de acesso de cada colaborador.
· Público-alvo são empresas com operações de segurança maduras e programas de conscientização estruturados.