Parceria Editorial

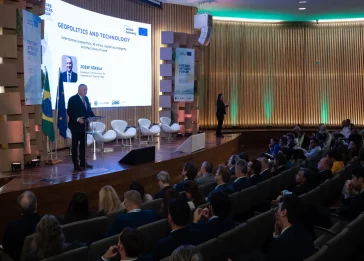
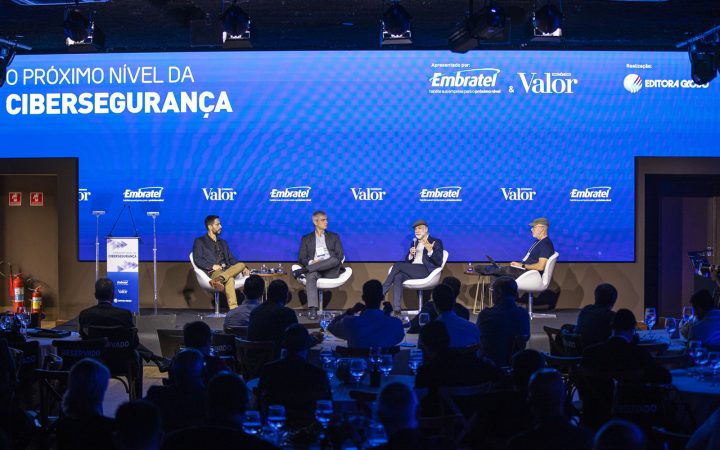
“O próximo nível da cibersergurança”, um evento exclusivo, promovido por meio da parceria entre Embratel e Valor Econômico, reuniu grandes nomes da inovação para tratar o tema. Entre eles: Bruce Schneier, criptógrafo e professor da Harvard Kennedy School, também conhecido como guru da cibersegurança. O evento trouxe ainda nomes como Silvio Meira, cientista-chefe da TDS Company; Ronaldo Lemos, advogado, apresentador e diretor do Instituto de Tecnologia e Sociedade do Rio de Janeiro (ITS); e Mário Rachid, diretor executivo de Soluções Digitais da Embratel. A abertura do evento foi de José Formoso, CEO da Embratel e o grande alerta do evento foi para ataques com IA (inteligência artificial).
Alerta ao mercado financeiro
Segundo Bruce Schneier, o mercado financeiro será o primeiro alvo da nova era de super ataques utilizando IA. “Serão ataques mais eficientes, agressivos e imprevisíveis, que devem afetar diversos setores, entre eles, o mercado financeiro”, afirmou.
Ele ressaltou que a inteligência artificial estará no front dos cibercriminosos, e da mesma forma, no front de quem faz a cibersegurança, sejam empresas, governos ou indivíduos. “O primeiro lugar em que a inteligência artificial vai hackear talvez seja o sistema financeiro. Provavelmente já se pensa em maneiras para burlar regras e maximizar lucros. Minha opinião é que isso não está tão longe”, alertou.
Segundo o especialista, a inteligência artificial não é tão inteligente quanto a inteligência humana, mas quando alimentada com os devidos parâmetros, ela é capaz de encontrar soluções que o homem não identifica.
“A inteligência artificial processa volumes de dados que nós não conseguimos. Apresenta respostas inéditas, ainda que não consiga explicar como alcançou tal resultado. Existe um trade off entre explicabilidade e capacidade: quanto melhor o desempenho, mais difícil demonstrar como ele foi alcançado”, pontuou Schneier.
Ataques via IA
Schneier ainda falou sobre a grande capacidade da inteligência artificial para lidar com grande volume de dados. Uma vez que a inteligência artificial identificar uma “brecha” no sistema, a qual possivelmente nem os desenvolvedores terão conhecimento, os ataques via IA se tornarão mais frequentes e perigosos.
No entanto, segundo ele, é importante lembrar que toda a sofisticação da IA também estará a serviço da defesa contra esses ataques. “Claro que podemos utilizar a inteligência artificial para melhorar exponencialmente nossa capacidade de reação. Mas ainda precisamos considerar que a IA pode ser instruída a hackear”, completou.
Antes de finalizar sua apresentação no evento “O próximo nível da cibersergurança”, Schneier sugeriu a todos que pensassem na forma como devemos usar a tecnologia.