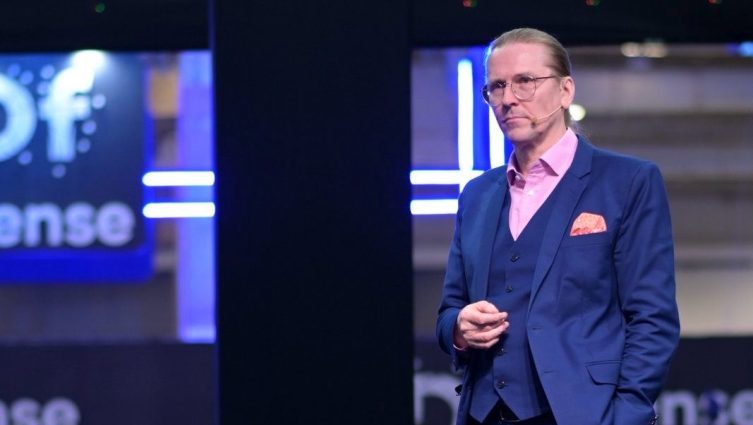
Diferentemente do cinematográfico pedido de resgate com letras recortadas, as invasões e tentativas de extorsão a sistemas de informação são ostensivamente assinadas. Para Mikko Hyppönen, diretor de pesquisa da WithSecure, isso tem como objetivo chegar ao estágio de “unicórnios” (companhias destacadas em crescimento e valor de mercado) do mundo do cibercrime.
“Os grupos criminosos têm logotipo, websites e buscam construir uma imagem ao mesmo tempo ameaçadora e previsível. A ideia é que os golpes sejam associados a marcas fortes, para fazer a vítima ver com seriedade e temor. Também tentam construir uma reputação de que cumprem os ‘acordos’ com quem cede à extorsão”, descreve o pesquisador finlandês, que atua há 33 anos em cibersegurança.
Assim como ocorre com as organizações criminosas urbanas, evidentemente há uma mistura de ações efetivamente empreendidas pelas grandes quadrilhas, assim como bandidos não necessariamente ligados a esses grupos se aproveitam do “marketing”.
De qualquer forma, Hyppönen enfatiza o risco de fortalecimento financeiro do cibercrime. “Os pagamentos são coletados em criptomoedas, principalmente bitcoin. Os criminosos não fazem câmbio (para moedas nacionais). Portanto não pagam impostos. Com a valorização do bitcoin (mais de 4000% nos últimos 10 anos), há reservas que poderão ser investidas em estrutura para ataques cada vez mais destrutivos”, adverte.
Riscos e oportunidades de defesa com IA para proteção ao cibercrime
Nas últimas décadas, a indústria de cibersegurança escalou sua capacidade de proteção com o uso de analytics e ML (máquinas de aprendizado) para identificar os ataques, assim como avançou em automação para responder com celeridade. “Nós já esperávamos que os inimigos fizessem o mesmo movimento”, reconhece Hyppönen. “Com IA e automação, o invasor verifica mais rapidamente quais são as defesas e imediatamente são registrados outros domínios, se alteram os IPs e se executam outras manobras para escapar de detecção”, explica. “Não podemos subestimar o tamanho e a velocidade das transformações com a GenAI”, acrescenta.
Embora já haja casos de golpes em empresas com o uso de deep fake, como de uso da imagem e voz de um diretor financeiro ordenando movimentações que chegaram a US$ 25 milhões, o pesquisador observa que esse tipo de fraude hoje ainda é mais frequente em ataques políticos.
Além das questões relativas às ameaças a dados e sistemas, o especialista em tecnologia vê com reservas outros desdobramentos da IA. “Hoje, a 27ª canção mais tocada na Alemanha foi composta, com letra e melodia, arranjada e executada por IA. Quem merece ganhar por isso, o redator do prompt ou os autores e músicos do conteúdo de treinamento?”, indaga. “Essa revolução (da GenAI) muda o conceito do que é criação. Eu, particularmente, odeio a ideia de músicas e poemas feitos por máquinas”, revela.
Outro dilema apontado pelo pesquisador é sobre o modelo de software das próprias plataformas de GenAI. As soluções proprietárias pecam pela transparência; não se sabe exatamente como funcionam. Em contrapartida, as alternativas open source trazem outros riscos. “O open source é mais seguro, porque todos podem avaliar as fragilidades. Mas à medida que se pode baixar o código, nada impede que se removam as salvaguardas e que a IA responda como montar uma bomba”, exemplifica.
Intransigência e colaboração
Segurança é o segmento mais competitivo da indústria de TI, com centenas de fornecedores. Os profissionais também têm um papel essencial para que as empresas possam criar seus diferenciais. Ainda assim, a noção de quem são os inimigos é muito clara e Hyppönen enfatiza a necessidade de alinhamento.
A primeira dica é jamais fomentar o cibercrime, seja com pagamentos ou com omissão de informações às comunidades de segurança.
“Precisamos colaborar e alinhar os esforços de empresas, técnicos e autoridades locais. Também temos que expor os casos de descoberta e punição, para reafirmar que o crime não compensa”, defende.